找回密码
 立即注册

用户中心登录

通过NE账号安全登录

搜索
热搜: NE3 NE 3 已解决
查看: 134|回复: 5

NEHERMES报病毒

[复制链接]

4

主题

11

回帖

70

积分

注册会员

积分
70
发表于 2026-9-27 13:24:20 | 显示全部楼层 |阅读模式
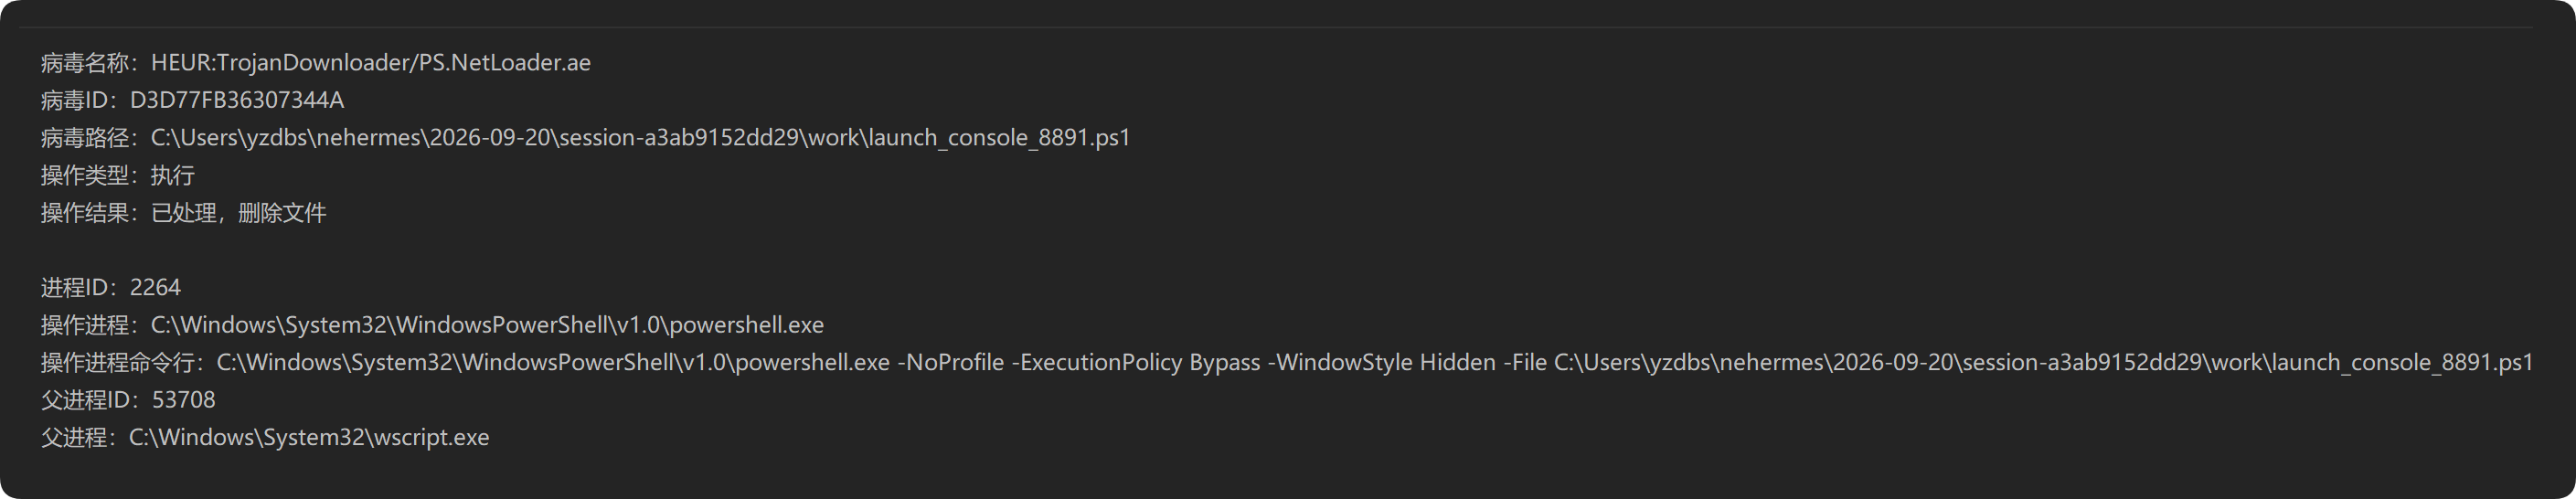
file:///C:\Users\yzdbs\AppData\Local\Temp\QQ_1790486378811.png如题,具体如下图所示:


QQ_1790486378811.png

回复

使用道具 举报

51

主题

1694

回帖

5554

积分

论坛元老

积分
5554
发表于 2026-9-27 13:26:18 | 显示全部楼层
用什么杀毒软件报告的?
回复

使用道具 举报

10

主题

25

回帖

214

积分

超级版主

积分
214
发表于 2026-9-27 13:35:20 | 显示全部楼层
这个目录下的文件是跟你给智能体提的任务有关,你这让ai帮你干了个什么任务,ai给你写了一个脚本 。不是病毒
回复

使用道具 举报

10

主题

25

回帖

214

积分

超级版主

积分
214
发表于 2026-9-27 13:38:13 | 显示全部楼层
补充说明一下这个报毒的原因:
被报风险的文件是NEHermes智能体在本地动态生成的任务脚本,本身不是病毒程序 。

NEHermes智能体的工作逻辑是:收到用户指令之后,AI会现场生成脚本代码,把代码存到本地,再运行这个脚本去完成任务。这份脚本是针对你当前任务临时生成,每一次任务产出的脚本内容都不一样,杀毒软件病毒库里没有这份文件的特征,就会判定为可疑程序,触发病毒警告,属于误报行为。

⚠️ 注意:

- 只有你主动下发任务,智能体才会生成这类脚本;
​
- 如果不是你发起的任务却出现这类文件,就要留意异常;
​
- 确认任务可信,可以将该目录添加杀毒软件信任;任务结束后,脚本可以直接删除,不影响NoteExpress和NEHermes主体。
​
- 不建议直接全盘关闭杀毒软件防护,优先使用白名单排除路径的方式处理。
回复

使用道具 举报

4

主题

11

回帖

70

积分

注册会员

积分
70
 楼主| 发表于 2026-9-27 13:44:50 | 显示全部楼层
本帖最后由 Arthur2030 于 2026-9-27 13:46 编辑

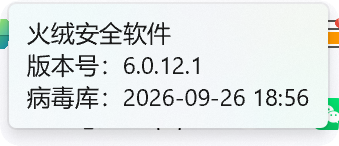
是火绒报的,挺突然的,估计是让哈马斯生成桌面快捷方式造成的?
将生成的web系统 发送一个启动快捷方式到桌面。


QQ_1790487797619.png


回复

使用道具 举报

51

主题

1694

回帖

5554

积分

论坛元老

积分
5554
发表于 2026-9-27 13:46:54 | 显示全部楼层
jianchao 发表于 2026-9-27 13:38
补充说明一下这个报毒的原因:
被报风险的文件是NEHermes智能体在本地动态生成的任务脚本,本身不是病毒程 ...

产品层:不是偶发,是可复现的系统性风险
P0 让智能体的脚本执行别落进启发式三连

别用 wscript/.vbs 拉起——由主进程 CreateProcess 直接派生(CREATE_NO_WINDOW/DETACHED_PROCESS),父进程不能是脚本宿主;
别用 -ExecutionPolicy Bypass -WindowStyle Hidden -File 这套组合。脚本固定落到产品自己的目录(如 %LOCALAPPDATA%\nehermes\scripts\)并做代码签名,用 -File 直调,或改由已签名 exe 承载;
会话 work 目录里不要让模型落"可执行脚本体"(哪怕是临时产物)——这是最容易被 AV 命中的形态。这也解释了为什么`同一份产品在 macOS 上从没出过这类报告。

P1 支持侧闭环(这类工单不能只回"不是病毒",否则用户直接卸载 NEHermes)

统一索要三样:杀软名称+版本、隔离区/恢复区里的原始文件、"你当时让智能体做什么任务";
给出火绒两条通道:信任区加白 + 误报申诉(火绒官方论坛有误报反馈/白名单流程,病毒库更新后即不再报,参照 V2EX 案例的处理建议);
必须告知副作用:文件被"已处理,删除"意味着该会话里"起 console"这个动作后续会静默失败——这比报毒本身更隐蔽,也是真正该修的 bug。

P2 生态侧

把脚本 + 产品签名信息打包提交火绒解除误报特征(BambuStudio 处理 Trojan/Emotet.mv 误报就是走这条路);
顺带自查还有哪些地方用了 VBS 脚本宿主这种会被多引擎同时命中的路数

这不是安全问题,是智能体在 Windows 上的脚本执行姿态问题——把"隐藏窗口 + 绕过策略 + 用户可写目录 + 脚本宿主父进程"这套默认动作改掉,这类报毒工单才会归零;只澄清"不是病毒"是止血,不是治病。
回复

使用道具 举报

*滑块验证:
您需要登录后才可以回帖 登录 | 立即注册

本版积分规则

手机版|小黑屋|NoteExpress

GMT+8, 2026-10-9 02:52 , Processed in 0.061281 second(s), 32 queries .

Powered by Discuz! X5.0

© 2001-2026 Discuz! Team.
快速回复 返回顶部 返回列表